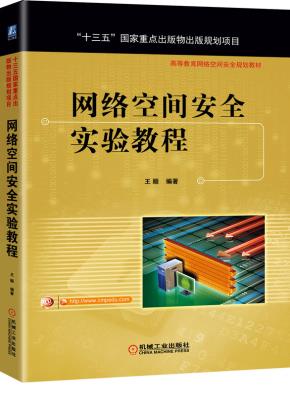
网络空间安全实验教程"
配套资源:电子课件
本书特色:
本书偏动手实验与实训,与之配套的《网络空间安全技术》偏理论与技术研究。
本书不仅介绍各种常见安全问题出现的原理,还有攻击是如何产生的,以及*重要的是如何防护各种攻击。
每章都配有攻击成功案例与复现方法,对于这些案例只需要读者能上网就可以进行实验。
《网络空间安全实验教程》内容包括注入攻击、XSS与XXE攻击、认证与授权攻击、开放重定向与IFrame框架钓鱼攻击、CSRF/SSRF与远程代码执行攻击、不安全配置与路径遍历攻击、不安全的直接对象引用与应用层逻辑漏洞攻击、客户端绕行与文件上传攻击、弱与不安全的加密算法攻击、暴力破解与HTTP Header攻击、HTTP参数污染\篡改与缓存溢出攻击,还讲解了两种安全测试工具的使用,包括Burp Suite和ZAP。 《网络空间安全实验教程》既可作为高等院校计算机类、信息类、工程和管理类专业网络安全相关课程的教材,也可作为软件开发工程师、软件测试工程师、信息安全工程师、信息安全架构师等的参考书或培训指导书。

第1章注入攻击实训
11知识要点与实验目标
111SQL注入攻击
112HTML注入攻击
113CRLF注入攻击
114XPath注入攻击
115Template注入攻击
116实验目的及需要达到的目标
12Testfire网站有SQL注入风险
13Testasp网站有SQL注入风险
14CTF Micro-CMS v2网站有SQL注入风险
15Testfire网站有HTML注入风险
16近期注入攻击披露
17扩展练习
第2章XSS与XXE攻击实训
21知识要点与实验目标
211XSS攻击定义及产生原理
212XSS攻击危害及分类
213XSS漏洞常出现场合
214XXE攻击定义及产生原理
215XXE攻击危害
216实验目的及需要达到的目标
22Testfire网站有XSS攻击风险
23Webscantest网站存在XSS攻击危险
24CTF Micro-CMS v1网站有XSS攻击风险
25近期XSS与XXE攻击披露
26扩展练习
第3章认证与授权攻击实训
31知识要点与实验目标
311认证与授权定义
312认证与授权攻击产生原因
313认证可能出现的问题
314授权可能出现的问题
315常见授权类型
316实验目的及需要达到的目标
32Zero网站能获得管理员身份
33CTF Postbook用户A能修改用户B数据
34CTF Postbook用户A能用他人身份创建数据
35近期认证与授权攻击披露
36扩展练习
第4章开放重定向与IFrame框架钓鱼攻击实训
41知识要点与实验目标
411开放重定向定义和产生原理
412开放重定向常见样例与危害
413IFrame框架钓鱼定义和产生原理
414钓鱼网站传播途径与IFrame框架分类
415实验目的及需要达到的目标
42Testasp网站未经认证的跳转
43Testaspnet网站未经认证的跳转
44Testaspnet网站有框架钓鱼风险
45Testasp网站有框架钓鱼风险
46近期开放重定向与IFrame框架钓鱼攻击披露
47扩展练习
第5章CSRF/SSRF与远程代码执行攻击实训
51知识要点与实验目标
511CSRF定义与产生原理
512SSRF定义与产生原因
513CSRF/SSRF攻击危害
514远程代码执行定义与产生原理
515远程代码执行攻击危害
516实验目的及需要达到的目标
52南大小百合BBS存在CSRF攻击漏洞
53新浪weibo存在CSRF攻击漏洞
54CTF Codys First Blog网站有RCE攻击1
55CTF Codys First Blog网站有RCE攻击2
56近期CSRF/SSRF与远程代码执行攻击披露
57扩展练习
第6章不安全配置与路径遍历攻击实训
61知识要点与实验目标
611不安全配置定义与产生原因
612不安全的配置危害与常见攻击场景
613路径遍历攻击定义与产生原因
614路径遍历攻击常见变种
615实验目的及需要达到的目标
62Testphp网站出错页暴露服务器信息
63Testphp网站服务器信息泄露
64Testphp网站目录列表暴露
65言若金叶软件工程师成长之路目录能被遍历
66近期不安全配置与路径遍历攻击披露
67扩展练习
第7章不安全的直接对象引用与应用层逻辑漏洞攻击实训
71知识要点与实验目标
711不安全的直接对象引用定义
712不安全的直接对象引用产生原因
713应用层逻辑漏洞定义与产生原因
714应用层逻辑漏洞危害与常见场景
715实验目的及需要达到的目标
72Oricity用户注销后还能邀请好友
73Testphp网站数据库结构泄露
74Oricity网站有内部测试网页
75智慧绍兴-积分管理页随机数问题
76近期不安全的直接对象引用与应用层逻辑漏洞攻击披露
77扩展练习
第8章客户端绕行与文件上传攻击实训
81知识要点与实验目标
811客户端绕行攻击定义
812客户端绕行攻击的产生原因与危害
813文件上传攻击定义与产生原因
814文件上传攻击常见场景
815实验目的及需要达到的目标
82Oricity网站JS前端控制被绕行
83Oricity网站轨迹名采用不同验证规则
84Oricity网站上传文件大小限制问题
85智慧绍兴-电子刻字不限制上传文件类型
86近期客户端绕行与文件上传攻击披露
87扩展练习
第9章弱与不安全的加密算法攻击实训
91知识要点与实验目标
911数据加密算法简介
912Base64编码
913单项散列函数
914对称加密算法
915非对称加密
916数字证书(权威机构CA)
917实验目的及需要达到的目标
92CTF Postbook删除帖子有不安全加密算法
93CTF Postbook用户身份Cookie有不安全加密算法
94近期弱与不安全的加密算法攻击披露
95扩展练习
第10章暴力破解与HTTP Header攻击实训
101知识要点与实验目标
1011暴力破解与定义
1012暴力破解分类
1013HTTP Header安全定义
1014HTTP Header安全常见设置
1015实验目的及需要达到的目标
102Testfire网站登录页面有暴力破解风险
103CTF Micro-CMS v2网站有暴力破解风险
104Testfire网站Cookies没有HttpOnly
105Testphp网站密码未加密传输
106近期暴力破解与HTTP Header攻击披露
107扩展练习
第11章HTTP 参数污染/篡改与缓存溢出攻击实训
111知识要点与实验目标
1111HTTP参数污染定义与产生原因
1112HTTP参数篡改定义与产生原因
1113HTTP参数污染/篡改的危害
1114缓存溢出攻击定义与产生原因
1115常见缓存溢出攻击方式
1116实验目的及需要达到的目标
112Oricity网站URL篡改暴露代码细节
113CTF Postbook网站查看帖子id可以参数污染
114CTF Codys First Blog网站admin篡改绕行漏洞
115近期HTTP 参数污染/篡改与缓存溢出攻击披露
116扩展练习
第12章安全集成攻击平台Burp Suite实训
121 Burp Suite主要功能
122安装Burp Suite
1221环境需求
1222安装步骤
123工作流程及配置
1231Burp Suite框架与工作流程
1232Burp Suite代理配置
1233浏览器代理配置
124Proxy工具
125Spider工具
126Scanner工具
1261Scanner使用介绍
1262Scanner操作
1263Scanner报告
127Intruder工具
1271字典攻击步骤
1272字典攻击结果
128Repeater工具
129Sequencer工具
1210Decoder工具
1211Comparer工具
1212扩展练习
第13章安全渗透测试工具ZAP实训
131ZAP工具的特点
132安装ZAP
1321环境需求
1322安装步骤
133基本原则
1331配置代理
1332ZAP的整体框架
1333用户界面
1334基本设置
1335工作流程
134自动扫描实例
1341扫描配置
1342扫描步骤
1343进一步扫描
1344扫描结果
135手动扫描实例
1351扫描配置
1352扫描步骤
1353扫描结果
136扫描报告
1361IDE中的警报Alerts
1362生成报告
1363安全扫描报告分析
137扩展练习
参考文献
